Вы можете вполне счастливо жить без поддержки активности, поэтому, если вы читаете это, возможно, вы пытаетесь понять, является ли поддержка активности потенциальным решением ваших проблем. Если ваш партнер не отвечает на запросы поддержки активности, вы можете утверждать, что соединение не может считаться действительным, и затем предпринять правильные действия. Этот процесс полезен, поскольку, если другие одноранговые узлы потеряют соединение (например, из-за перезагрузки), вы заметите, что соединение повреждено, даже если к нему нет посетителей. Вы можете сделать это из-за спецификаций TCP/IP как типа дублирующего ACK, и удаленная конечная точка не может иметь аргументов, поскольку TCP — это потоково-ориентированный протокол.
Типичная сетевая страница может запрашивать десятки и даже тонны информации, что делает повторное подключение дорогостоящим. На протяжении всего срока службы можно обмениваться множеством запросов и ответов без повторения процесса установки TCP-соединения. После завершения первоначального HTTP-запроса сервер сохраняет соединение открытым, а не мгновенно закрывает его. Вместо открытия и закрытия нового TCP-соединения для каждого ресурса соединение остается открытым в течение определенного периода времени, что уменьшает задержку и повышает общую производительность. В HTTP/1.1 это помогает покупателям понять ограничения на подключение.
- Поддержка активности HTTP (также известная как «постоянные соединения») — это функция прикладного уровня, определенная в протоколе HTTP (в частности, HTTP/1.1), которая позволяет повторно использовать одно TCP-соединение для нескольких HTTP-запросов/ответов.
- После завершения первоначального HTTP-запроса сервер оставляет соединение открытым, а не немедленно закрывает его.
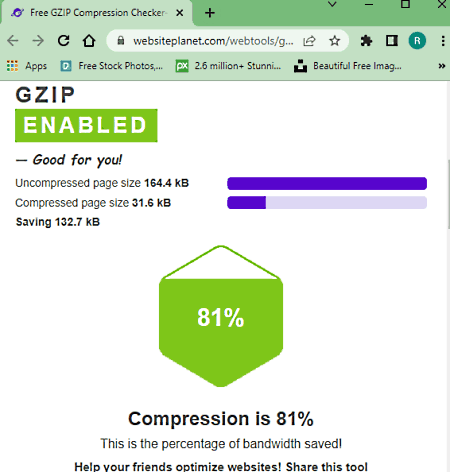
- Изучите сжатие HTTP, Brotli и gzip, диапазоны сжатия, поддерживаемые типы материалов контента, особенности кэширования и разумные методы сокращения размеров сетевых коммутаторов.
- Чтобы решить эту проблему, TCP реализует функцию, известную как TCP Keepalive (определенную в RFC 1122), которая периодически отправляет «пробные» пакеты для проверки активности соединения.
- Это означает VPS с CMS WordPress, что приложение должно завершить чтение тела ответа или вызвать функцию close(), чтобы отказаться от остальной части тела ответа и гарантировать повторное использование этого соединения.
Модерация сохраняет расположение, ориентированное на увлекательный технический контент. Это возможно в HTTP, поскольку, как правило, отправка запроса n+1 не требует никакой информации из ответа n. Конвейерная обработка означает отправку дополнительных запросов без готовых ответов.
Конфигурация Apache#
Когда таймер поддержки активности достигает нуля, вы отправляете своему партнеру пакет проверки активности без какой-либо информации и включается флаг ACK. Это означает, что вы можете проверить связанный сокет (также часто называемый сокетом TCP) и определить, работает ли соединение или оно прервано. Это может быть частым явлением для протоколов, которые поддерживают сеанс по протоколу без установления соединения, например. Если отправлено определенное количество сообщений поддержки активности и не получен ответ (ACK), отправляющий хост разорвет соединение со своего конца. Каждый хост (или одноранговый узел) периодически отправляет TCP-пакет своему одноранговому узлу, который запрашивает ответ. Поддержка активности протокола управления передачей (TCP) является дополнительной функцией и, если она включена, по умолчанию должна быть отключена.
⚠️ Постоянные соединения сокращают затраты на подключение, однако не могут компенсировать медленные запросы к базе данных, неэффективный служебный код или слишком большие ресурсы. 💡 Keep-Alive лучше всего сочетается с другими оптимизациями эффективности, такими как сжатие HTTP, кэширование браузера, экологически чистая загрузка ресурсов и сети доставки контента (CDN). ⚠️ Повторное использование соединений повышает производительность сообщества, но постепенная обработка на стороне сервера или неэффективный программный код по-прежнему могут задерживать ответы независимо от того, включен ли Keep-Alive. Правильная настройка тайм-аута помогает обеспечить стабильную производительность при использовании ресурсов.